사내 IT 인프라를 관리하다 보면 마이크로소프트의 라이선스 정책이 어느 날 갑자기 통보처럼 바뀌는 경험, 다들 한 번쯤 있을 겁니다. 이번에도 마찬가지입니다. 2026년 7월 말, 마이크로소프트가 KMS(Key Management Service) 활성화 방식에 TPM 기반 하드웨어 인증을 추가한다고 발표했습니다. 실무에서 보면 이런 발표는 처음엔 대수롭지 않게 넘기기 쉬운데, 막상 적용 시점이 다가오면 서버 인프라 점검부터 다시 해야 하는 경우가 많더라고요.
마이크로소프트가 KMS 서버에 TPM 기반 하드웨어 인증(KMS Hardware-Secured)을 도입합니다. 2026년 8월부터 Windows Server 2025에서 준비 상태 알림이 시작되고, 차기 LTSC 버전부터는 필수화될 예정입니다. 개별 PC의 활성화 방식이 아닌 기업용 KMS 서버 인프라를 대상으로 한 변경입니다.
1. 이번에 정확히 뭐가 바뀌는 건가
먼저 오해부터 정리하고 가겠습니다. 이번 정책은 개인 사용자의 윈도우 PC 활성화 방식을 바꾸는 게 아닙니다. 대상은 기업이나 기관에서 대량의 PC를 한 번에 활성화할 때 쓰는 KMS 서버 자체입니다.
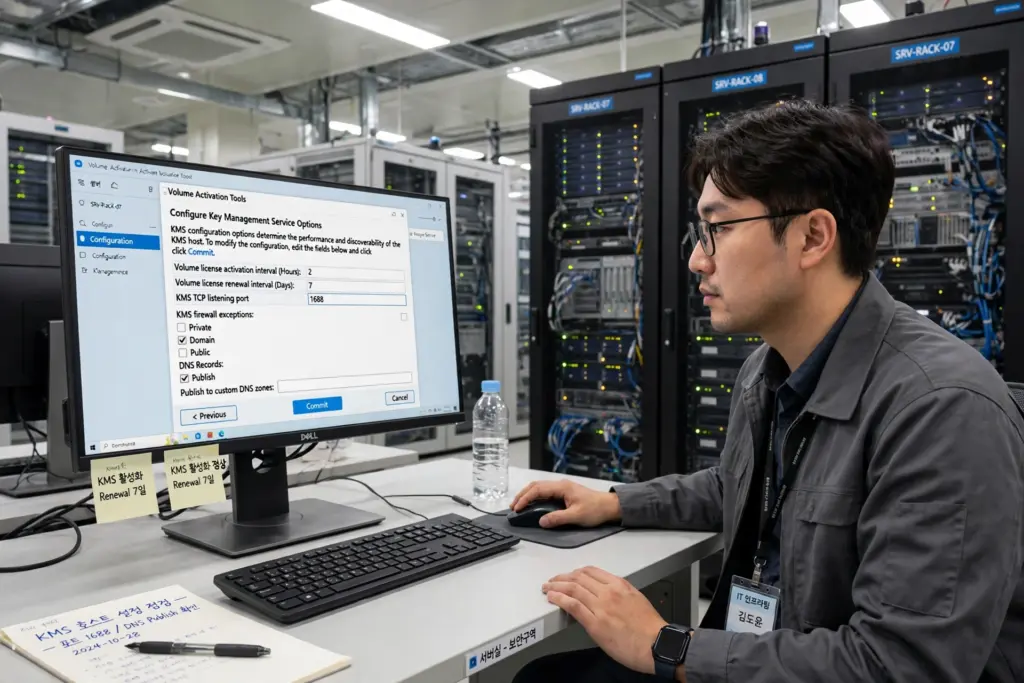
지금까지 KMS는 조직 내부에 활성화 서버 하나를 두고, 그 서버가 마이크로소프트를 대신해 수십, 수백 대의 PC 라이선스를 검증해주는 구조였습니다. 문제는 이 KMS 서버가 소프트웨어적으로만 동작하다 보니, 가짜 KMS 서버를 복제해서 세워도 클라이언트 입장에서는 구분할 방법이 마땅치 않았다는 점입니다. 마이크로소프트는 이걸 막기 위해 KMS 서버가 “진짜 신뢰할 수 있는 하드웨어 위에서 돌고 있는지”를 TPM으로 증명하게 만든 겁니다.
2. TPM(Trusted Platform Module) 인증은 어떤 방식으로 동작하나
TPM(신뢰 플랫폼 모듈)은 이미 윈도우 11 설치 요건으로 익숙한 보안 칩입니다. 이 칩에는 기기마다 고유한 식별 키(Endorsement Key)가 박혀 있어서, 하드웨어 신원을 위조하기 어렵게 만들어줍니다.
새로운 검증 절차는 대략 이런 순서로 진행됩니다.
- KMS 서버가 자신의 TPM을 이용해 하드웨어 신원 증명 정보를 생성한다
- 마이크로소프트가 이 증명 정보를 확인해 정품 서버인지 검증한다
- 플랫폼이 변조되지 않았는지 TPM이 무결성까지 함께 확인한다
- 검증을 통과한 KMS 서버만 클라이언트 활성화 요청을 처리할 수 있다
이건 직접 겪어보면 체감되는데, 지금까지 KMS는 “서버만 접근할 수 있으면” 활성화가 가능한 구조라서 보안 감사에서 늘 지적받는 포인트였습니다. 이번 변경은 그 허점을 하드웨어 레벨에서 막는다는 의미가 큽니다.
실무 팁: 가상화된 KMS 호스트를 운영 중이라면 지금 단계에서는 서두를 필요 없습니다. 마이크로소프트가 가상 KMS 서버에 대한 별도 가이드를 추후 공개하겠다고 밝혔기 때문에, 물리 서버 위주로 먼저 점검하는 게 순서상 맞습니다.
3. 적용 일정과 확인 명령어
실제로 언제부터, 뭐가 강제되는지가 가장 궁금한 부분일 텐데요. 많이들 여기서 막히더라고요 — 발표 시점과 실제 강제 시점을 혼동하는 경우가 특히 많습니다.
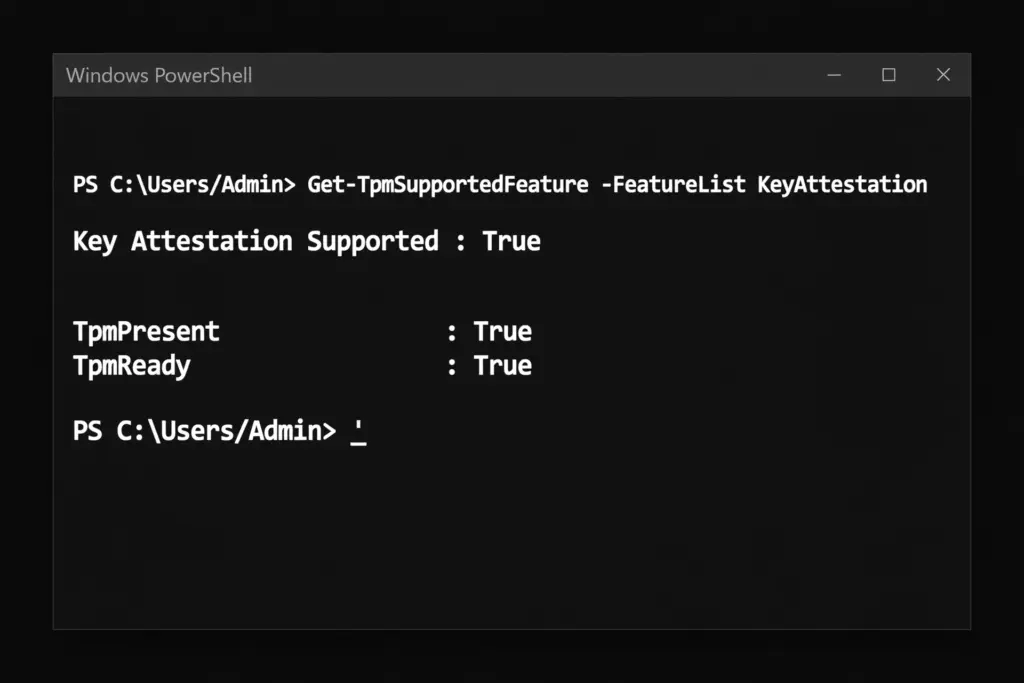
2026년 8월부터는 Windows Server 2025에서 다음 명령어로 준비 상태를 확인할 수 있습니다.
- slmgr /dlv — KMS 호스트가 하드웨어 보안 요건을 충족하는지 상세 정보로 알려줌
- Get-TpmSupportedFeature -FeatureList “Key Attestation” (PowerShell) — TPM이 키 증명 기능을 지원하는지 사전 확인
이 시점에서는 아직 강제 차단이 아니라 “준비 알림” 단계입니다. TPM 인증이 실제로 필수가 되는 시점은 차기 Windows Server LTSC 버전(업계에서는 Windows Server 2028을 유력하게 보고 있습니다)부터로 예상됩니다.
이 부분이 핵심입니다. 지금 당장 서비스가 끊기는 게 아니라, 다음 LTSC로 넘어가기 전까지 인프라를 정비할 시간이 주어진다는 뜻입니다. 다만 그 시간을 활용하지 않고 있다가 강제 시점에 몰아서 대응하려는 조직이 많아서, 미리 챙겨두는 게 결과적으로 훨씬 편합니다.
4. 기존 KMS 방식과 하드웨어 보안 KMS 비교
| 구분 | 기존 KMS (소프트웨어 기반) | KMS Hardware-Secured (TPM 기반) |
|---|---|---|
| 서버 신원 검증 | 없음 (소프트웨어 키만으로 동작) | TPM 증명으로 하드웨어 신원 검증 |
| 복제/스푸핑 위험 | 가짜 KMS 서버 구축이 상대적으로 쉬움 | TPM 없이는 신뢰 서버로 인정받지 못함 |
| 가상 서버 지원 | 제약 없이 사용 가능 | 별도 가이드 발표 예정 (현재 미확정) |
| 적용 시점 | 이미 운영 중 | 2026년 8월 알림 시작 → 차기 LTSC부터 필수 |
| 확인 방법 | 별도 확인 도구 없음 | slmgr /dlv, Get-TpmSupportedFeature |
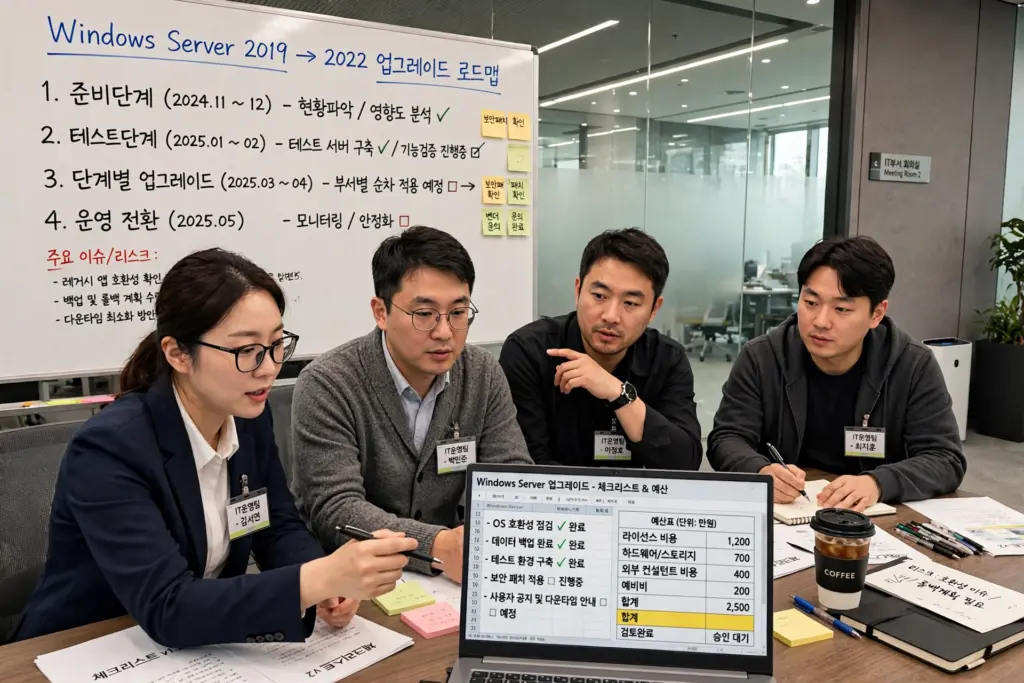
5. 지금 IT 담당자가 점검해야 할 체크리스트
강제 시점까지는 시간이 있지만, 서버 하드웨어 교체가 필요한 경우도 있어서 미리 점검해두는 게 안전합니다.
- 현재 운영 중인 KMS 호스트가 물리 서버인지 가상 서버인지 파악한다
- 물리 서버라면 TPM 탑재 여부와 활성화 상태를 확인한다
- PowerShell로 Key Attestation 지원 여부를 사전 테스트한다
- Windows Server 2025로 업그레이드 계획이 있는지 확인한다
- 가상 KMS 환경이라면 마이크로소프트의 추가 가이드 발표를 주기적으로 확인한다
- 하드웨어 교체가 필요할 경우 예산과 일정을 미리 반영한다
6. 흔히 오해하는 부분들
이번 발표 이후 온라인에서 꽤 과장된 해석들이 돌았습니다. 정리하고 넘어가겠습니다.
오해: “내 개인 PC 정품 인증 방식이 바뀐다”
정정: 이번 변경은 기업용 KMS 서버 인프라 대상입니다. 소매용(리테일) 라이선스나 디지털 라이선스로 활성화된 일반 사용자 PC의 인증 절차와는 무관합니다.
오해: “8월부터 바로 활성화가 막힌다”
정정: 8월에 시작되는 건 준비 상태를 보여주는 알림 기능이지, 강제 차단이 아닙니다. 실제 필수화는 다음 LTSC 버전부터입니다.
오해: “가상 서버도 지금 당장 대응해야 한다”
정정: 가상화된 KMS 호스트에 대한 지침은 아직 공개 전입니다. 물리 서버 점검이 우선입니다.
초보 관리자와 실무 경험이 있는 관리자의 차이가 여기서 갈리는데요, 경험이 쌓인 담당자일수록 발표 시점과 강제 시점을 분리해서 로드맵으로 정리해두는 편입니다. 그래야 예산 승인이나 하드웨어 교체 같은 실제 조치를 필요한 시점에 맞춰 진행할 수 있기 때문입니다.
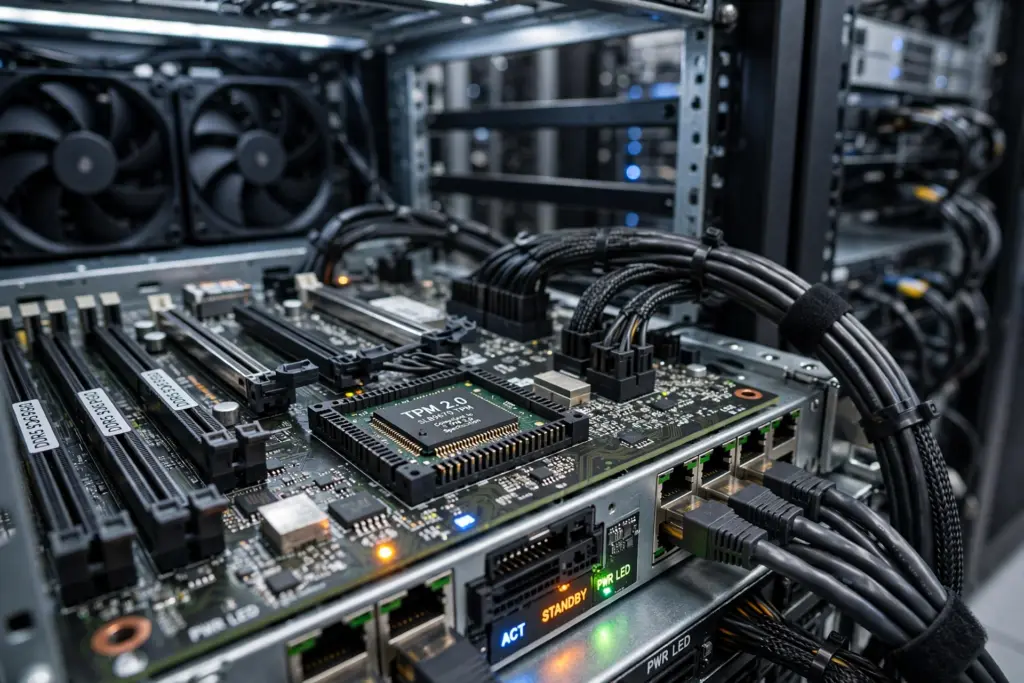
결국 이번 조치의 방향은 명확합니다. 활성화 인프라를 소프트웨어 신뢰에서 하드웨어 신뢰로 옮기는 것이고, 그 배경에는 위조된 KMS 서버를 이용한 라이선스 남용을 막으려는 목적이 있습니다. 왜 이 방식이 실제로 더 잘 먹히냐면, 소프트웨어 키는 복사가 가능하지만 TPM에 박힌 하드웨어 고유 식별자는 물리적으로 복제하기가 훨씬 까다롭기 때문입니다.
지금 당장 해야 할 일은 하나입니다. 사내 KMS 호스트가 물리 서버인지 확인하고, TPM 탑재 여부부터 체크해보세요.
혹시 이미 Windows Server 2025 환경에서 slmgr /dlv 결과를 확인해보셨나요? 어떤 메시지가 떴는지 댓글로 공유해주시면 다른 분들께도 도움이 될 것 같습니다.
가상 KMS 서버를 운영 중이신 분들은 지금 어떤 방식으로 대응 계획을 세우고 계신가요?
다음 글 추천: 윈도우 서버 볼륨 라이선스(KMS·MAK) 차이와 기업 선택 기준 정리
다음 글 추천: 마이크로소프트 365 구독형 라이선스로 전환할 때 체크할 사항
본 포스팅은 정보 전달 목적이며, 실제 적용 시 발생하는 책임은 사용자에게 있습니다.